Erste Schritte
Überblick
Was Keyright ist, wie sich Keyright Cloud und Self-Hosting unterscheiden, und eine Karte dieses Handbuchs — ein Issuing-Service plus native SDKs für Offline-Lizenzdateien und Online-Aktivierung.
Keyright ist Lizenzierungsinfrastruktur für Softwareanbieter: ein Issuing-Service plus native SDKs für .NET, Node.js, Python und Java, die Ihre Anwendung einbettet, um Lizenzen zu prüfen — oder, für jede andere Sprache, eine kleine HTTP-API, die Sie direkt aufrufen. Er stellt signierte Offline-Lizenzdateien und Online-Aktivierungs-Leases aus, setzt Node-Locking und Plätze durch, trägt Entitlements/Tiers und ist mandantenfähig mit RSA-Signaturschlüsseln pro Mandant. Jedes SDK prüft das identische signierte Format, sodass eine mehrsprachige Produktlinie einen Mandanten und einen öffentlichen Schlüssel teilt. Es ist auf Protokollebene kompatibel mit der Lizenzierung von Nebula.NET.
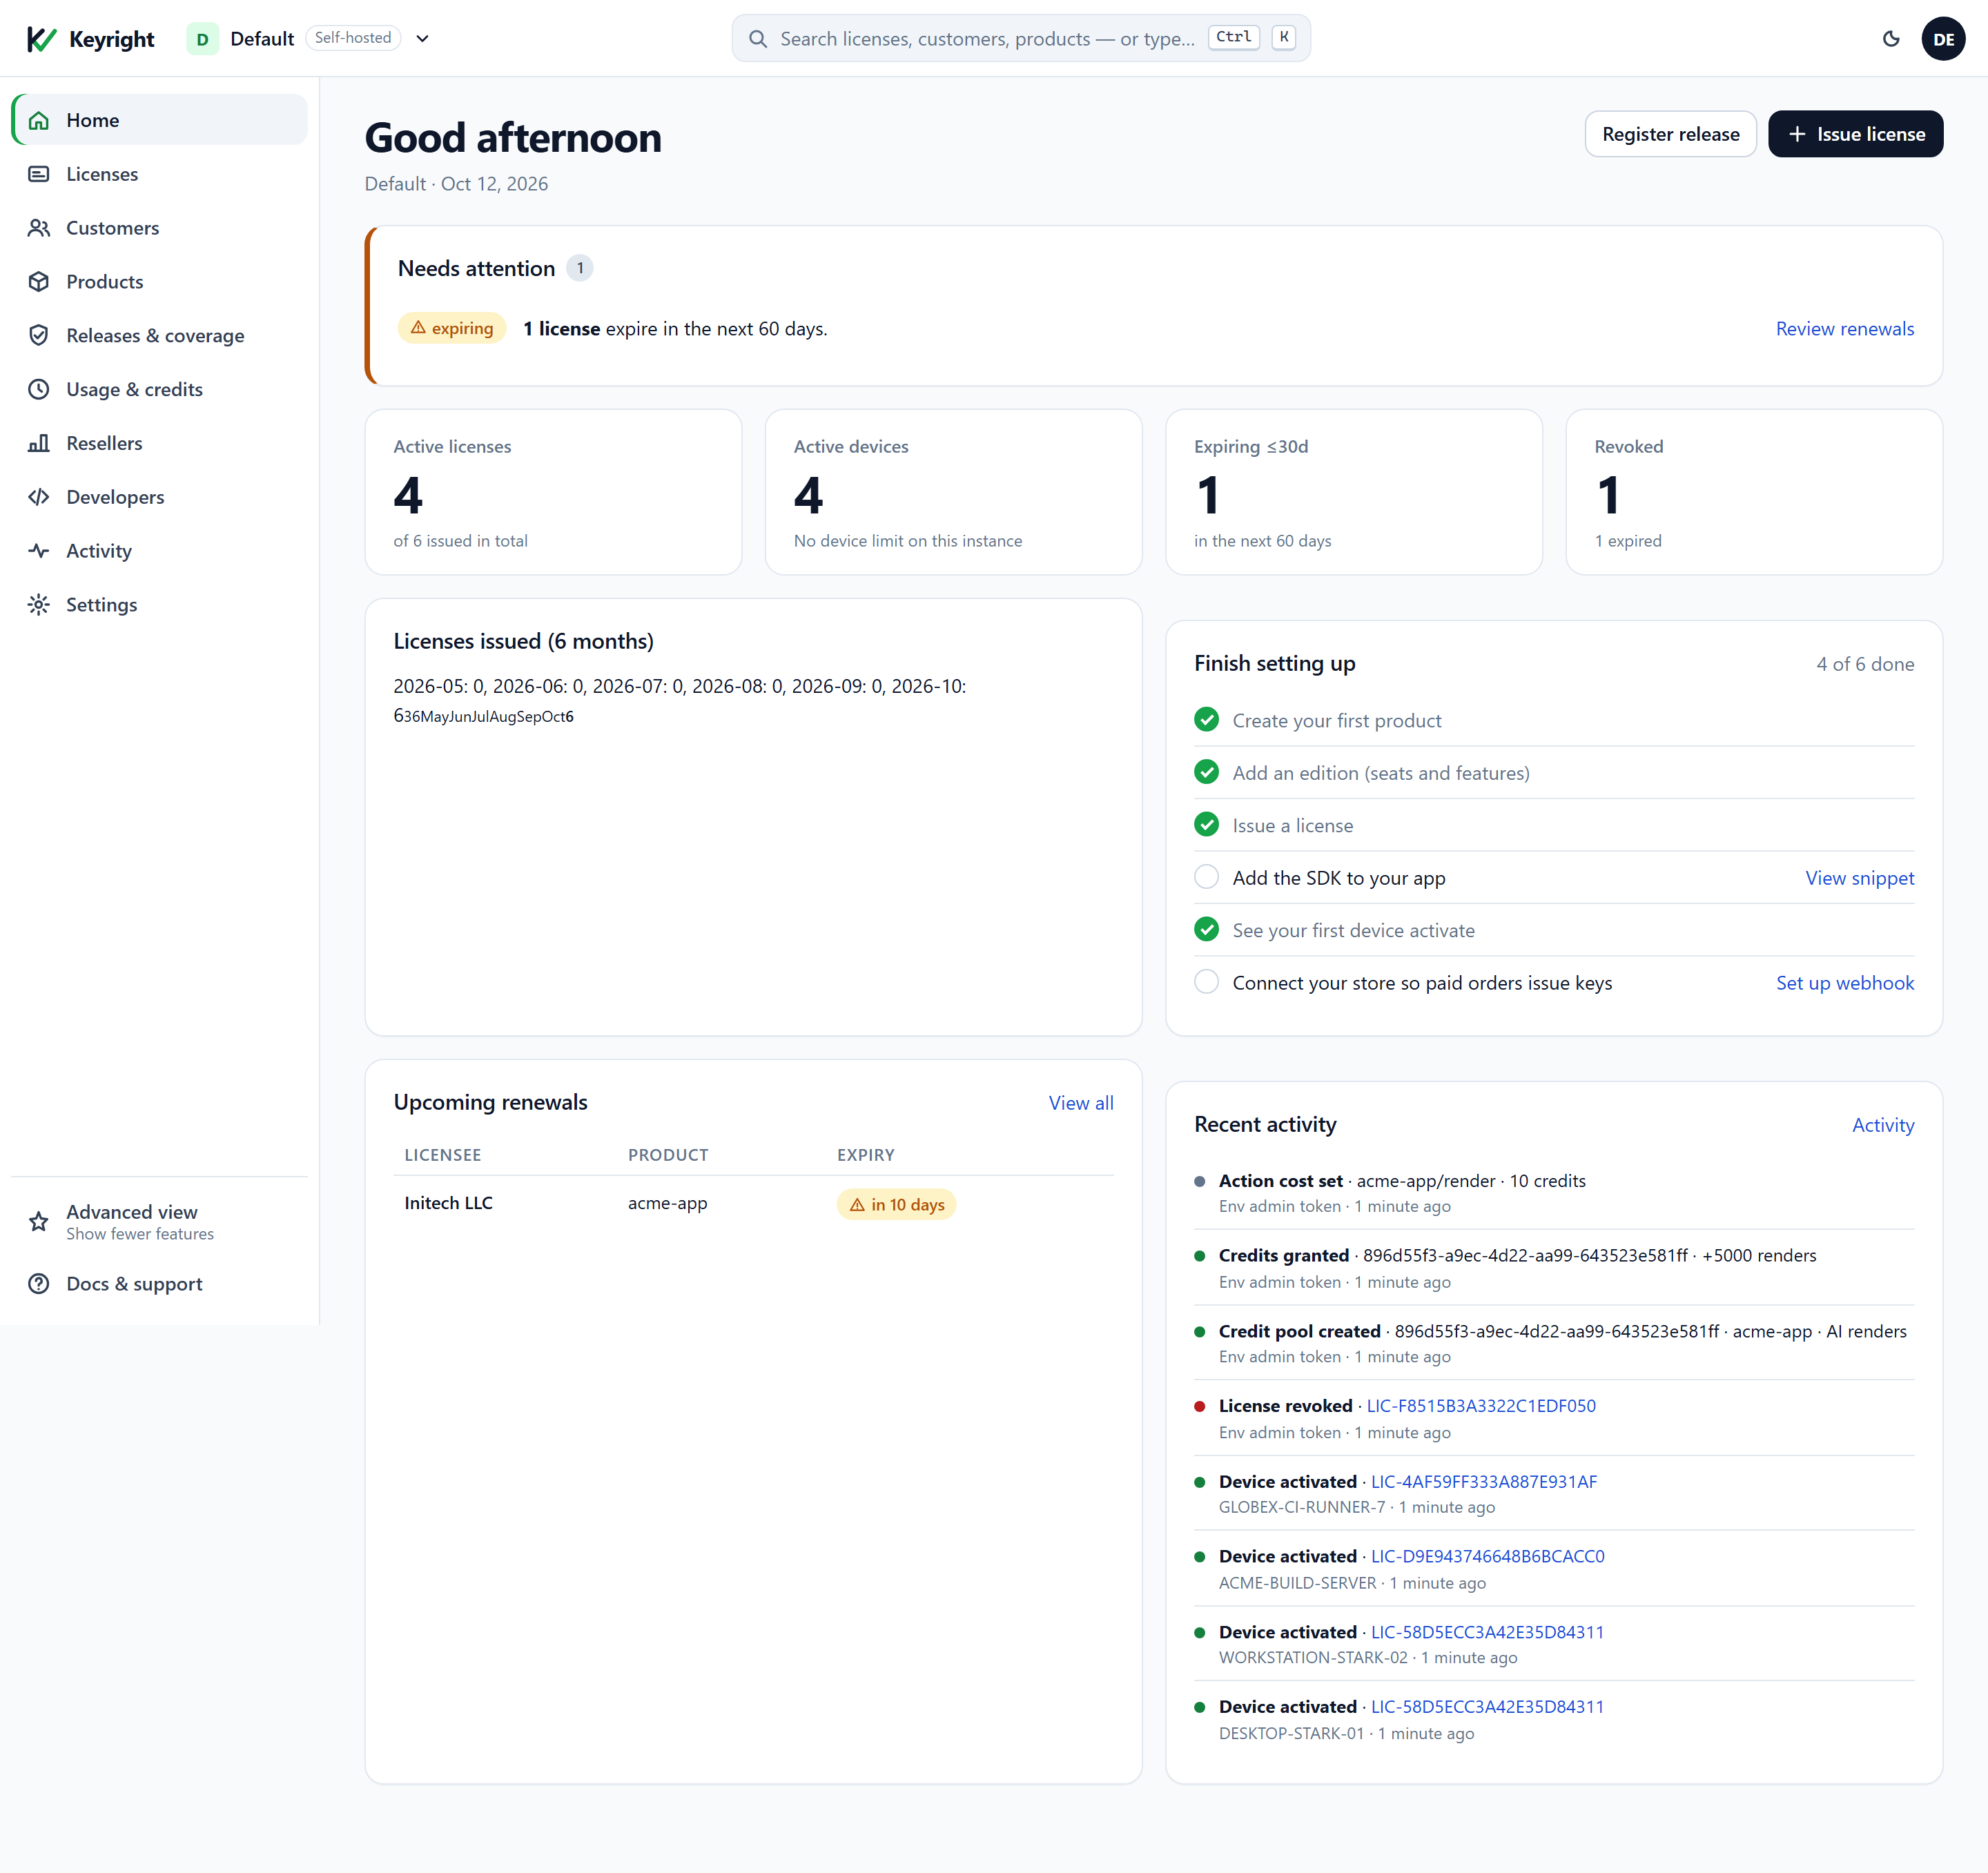
Der Issuing-Service enthält ein Web-Dashboard — so sieht Ihr Arbeitsbereich aus, sobald Sie ein Produkt angelegt und ein paar Lizenzen ausgestellt haben:
Keyright Cloud vs. Self-Hosting
Keyright läuft in einem von zwei Bereitstellungsmodi, und dieses Handbuch behandelt beide nebeneinander.
| Keyright Cloud | Selbst gehostet |
|---|---|
| Wir hosten den Issuing-Service unter keyright.delta1labs.com. Registrieren Sie sich, legen Sie einen Arbeitsbereich an und beginnen Sie, Schlüssel auszustellen — nichts zu deployen, nichts zu betreiben. | Sie betreiben den Issuing-Service in Ihrer eigenen Infrastruktur (auch vollständig netzwerkisoliert (air-gapped)). Die Daten und die Verfügbarkeit liegen in Ihrer Hand, und Lizenzmaterial verlässt nie Ihr Netzwerk. |
Der Teil, gegen den Sie entwickeln, ist in beiden Fällen identisch: Das SDK, das Sie einbetten, das signierte Lizenz- und Lease-Format und der öffentliche Schlüssel, den Sie ausliefern, ändern sich nicht. Nur zwei Dinge unterscheiden sich — die Service-URL, auf die Ihre App zeigt, und das Admin-Zugangsdatum, mit dem Sie den Arbeitsbereich verwalten. In der gesamten Dokumentation steht $BASE für die URL Ihres Issuing-Service und $TOKEN für Ihr Admin-Zugangsdatum (gesendet im Header X-Admin-Token).
So verwenden Sie dieses Handbuch
- Erste Schritte — der durchgängige Anbieterpfad für Cloud und Self-Hosting: Issuing-Service bereitstellen, Produkt anlegen, SDK in die App einbauen, Lizenz ausstellen und live gehen.
- Anwendungsfälle — je ein Aufgabenleitfaden: kostenlose Testversionen, Aktivierung & Plätze, Feature-Gating, Upgrades verkaufen, Metering & Credits, Shop-Fulfillment, Widerruf / Verlängerung / Ablauf und Offline & Air-Gapped.
- SDK-Integration — der vollständige Client-Rundgang pro Sprache: .NET, Node.js, Python, Java oder die reine HTTP-API.
- Self-Hosting — Ihre eigene Instanz betreiben und lizenzieren: der Bereitstellungsleitfaden und Lizenzierung & Editionen.
- Referenz — die Dashboard-Kurzreferenz (wo Sie jede Aufgabe in der Web-Oberfläche erledigen) und die HTTP-API-Referenz.
Nachfolgend dieselben Ziele, gruppiert nach dem, was Sie erreichen möchten.
Lizenzierung in Ihre App integrieren
- Erste Schritte — der durchgängige Pfad: Signaturschlüssel holen, erste Lizenz ausstellen, sie in Ihrer App prüfen (offline + online) und eine Go-live-Checkliste.
- SDK wählen — ein vollständiger Client-Rundgang pro Sprache: .NET, Node.js, Python, Java. Kein SDK für Ihre Sprache? Die HTTP-API direkt nutzen (Go, Rust, C++, PHP …) — einschließlich der Frage, wie Sie eine Lease-Signatur selbst prüfen.
- Kostenlose Self-Service-Testversionen — aktivieren Sie Testversionen pro Produkt, lassen Sie Kunden sich von Ihrer eigenen Website aus selbst einen Testschlüssel holen und geben Sie Offline-Testdateien an netzwerkisolierte Evaluatoren aus.
Das Modell verstehen
- Aktivierung & Deaktivierung — jeder Aktivierungs- und Deaktivierungspfad für Testversionen, Jahreslizenzen (befristet) und unbefristete Lizenzen: online, offline/air-gapped und anbieterseitig — und genau das, was Ihre App in jedem Fall sieht.
- Sicherheit & das Lease-Modell — die ehrliche Darstellung, wie Schlüssel und Leases abgesichert sind, warum eine Einzelplatzlizenz nicht auf zwei Rechnern laufen kann — auch nicht offline —, was „manipulationssicher“ wirklich bedeutet und wie sich der kurzlebige Lease erneuert und offline verhält.
Betreiben & verwalten
- Dashboard-Kurzreferenz — ein kurzer Index des Web-Dashboards unter
/dashboard: Anmeldung, die Ansichten Basis / Mittel / Erweitert und eine Tabelle „Aufgabe → wo zu erledigen“. - HTTP-API-Referenz — eine lesbare Übersicht über jeden Endpunkt (Runtime
/v1/*, Admin/admin/*, Platform/platform/*, Auth/auth/*, Plans, Webhooks) mit Methode, Pfad und Auth.
Die Kernkonzepte in einem Absatz
Ein Mandant ist ein isolierter Anbieter-Arbeitsbereich mit eigenem Signaturschlüssel (RSA; der private Schlüssel wird im Ruhezustand verschlüsselt gespeichert und verlässt den Service nie — Ihre App bettet immer nur den öffentlichen Schlüssel ein). Ein Mandant definiert Produkte, jedes mit Tiers (Platzanzahlen + Entitlement-Vorlagen). Eine Lizenz wird für ein Produkt/Tier an einen Lizenznehmer ausgestellt, mit einer Platzanzahl und optionalem Ablauf. Ihre App wird entweder mit einer signierten Offline-Lizenzdatei ausgeliefert oder führt eine Online-Aktivierung durch: Sie sendet den Lizenzschlüssel + eine stabile Maschinen-ID per POST an /v1/activate und erhält einen kurzlebigen signierten Lease zurück, der an diese Maschine gebunden ist; das SDK prüft den Lease gegen den eingebetteten öffentlichen Schlüssel und reaktiviert vor dem Ablauf. Pläne (Free/Starter/Growth/Scale/Enterprise) begrenzen die Kontingente eines Mandanten (aktive Lizenzen, Produkte).