Empezar aquí
Visión general
Qué es Keyright, en qué se diferencian Keyright Cloud y el autoalojado, y un mapa de este manual — un servicio de emisión más SDK nativos para archivos de licencia offline y activación en línea.
Keyright es infraestructura de licenciamiento para proveedores de software: un servicio de emisión más SDK nativos para .NET, Node.js, Python y Java que tu aplicación integra para verificar licencias — o, para cualquier otro lenguaje, una pequeña API HTTP que invocas directamente. Emite archivos de licencia offline firmados y leases de activación en línea, aplica bloqueo por equipo y puestos, lleva derechos/niveles, y es multi-tenant con claves de firma RSA por tenant. Cada SDK verifica el mismo formato firmado idéntico, de modo que una línea de productos en varios lenguajes comparte un tenant y una clave pública. Es compatible a nivel de protocolo con el licenciamiento de Nebula.NET.
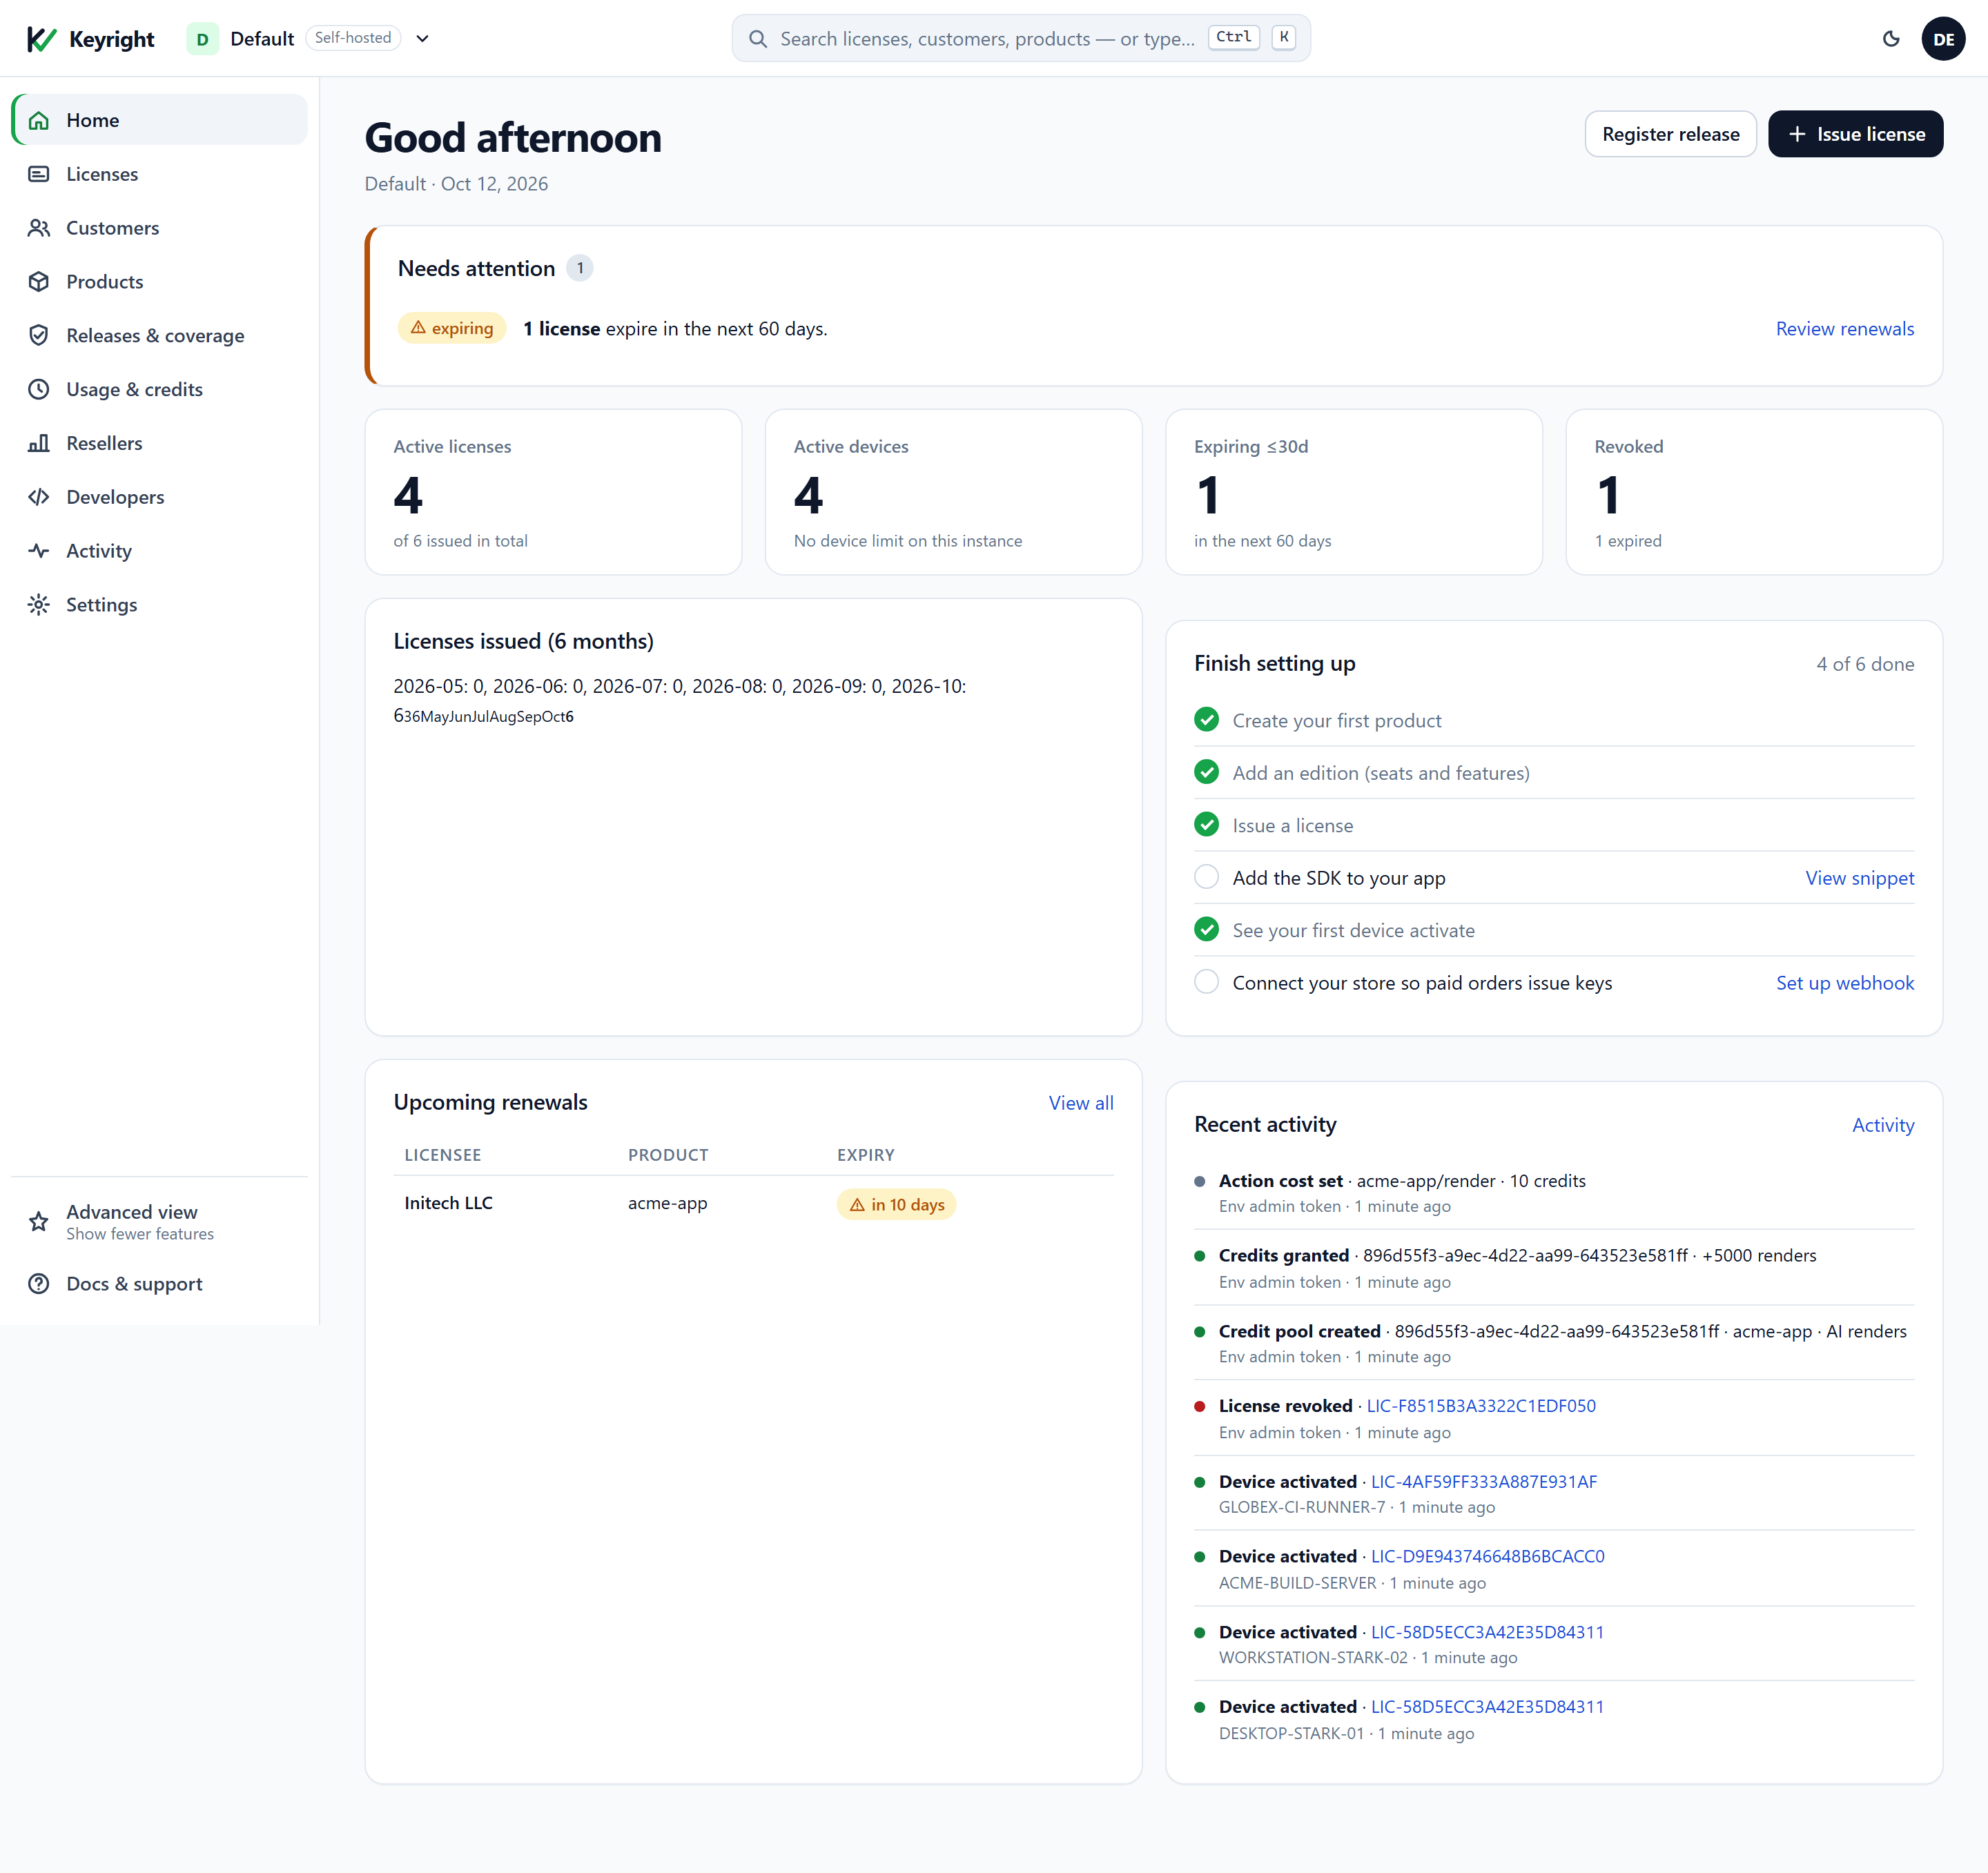
El servicio de emisión incluye un panel web — así es como se ve tu espacio de trabajo una vez que has creado un producto y emitido unas cuantas licencias:
Keyright Cloud frente a autoalojado
Keyright se ejecuta en uno de dos modos de despliegue, y este manual cubre ambos en paralelo.
| Keyright Cloud | Autoalojado |
|---|---|
| Nosotros alojamos el servicio de emisión en keyright.delta1labs.com. Regístrate, crea un espacio de trabajo y empieza a emitir claves — nada que desplegar ni operar. | Tú ejecutas el servicio de emisión en tu propia infraestructura (incluso totalmente aislada de la red). Eres dueño de los datos y de la disponibilidad, y el material de licencia nunca sale de tu red. |
La parte contra la que construyes es idéntica en ambos casos: el SDK que integras, el formato firmado de licencia y lease, y la clave pública que distribuyes no cambian. Solo difieren dos cosas — la URL del servicio a la que apunta tu aplicación y la credencial de administración que usas para gestionar el espacio de trabajo. A lo largo de la documentación, $BASE es la URL de tu servicio de emisión y $TOKEN es tu credencial de administración (enviada en la cabecera X-Admin-Token).
Cómo usar este manual
- Primeros pasos — la ruta de proveedor de extremo a extremo tanto para Cloud como para autoalojado: consigue un servicio de emisión, crea un producto, pon el SDK en tu aplicación, emite una licencia y sal a producción.
- Casos de uso — una guía de tarea para cada uno: pruebas gratuitas, activación y puestos, condicionar funciones, vender actualizaciones, medición y créditos, cumplimiento desde la tienda, revocar / renovar / vencimiento y offline y aislado.
- Integración del SDK — el recorrido completo del cliente por lenguaje: .NET, Node.js, Python, Java, o la API HTTP en bruto.
- Autoalojamiento — ejecuta y licencia tu propia instancia: la guía de despliegue y licenciamiento y ediciones.
- Referencia — la referencia rápida del panel (dónde hacer cada tarea en la interfaz web) y la referencia de la API HTTP.
A continuación, los mismos destinos agrupados según lo que estés intentando hacer.
Integrar el licenciamiento en tu aplicación
- Primeros pasos — la ruta de extremo a extremo: obtén una clave de firma, emite tu primera licencia, verifícala en tu aplicación (offline + en línea) y una lista de comprobación para salir a producción.
- Elige tu SDK — un recorrido completo del cliente por lenguaje: .NET, Node.js, Python, Java. ¿No hay SDK para tu lenguaje? Usa la API HTTP directamente (Go, Rust, C++, PHP…) — incluyendo cómo verificar tú mismo la firma de un lease.
- Pruebas gratuitas de autoservicio — habilita pruebas por producto, deja que los clientes obtengan por sí mismos una clave de prueba desde tu propio sitio y reparte archivos de prueba offline para evaluadores aislados.
Entender el modelo
- Activación y desactivación — cada ruta de activación y desactivación para licencias de prueba, anuales (por plazo) y perpetuas: en línea, offline/aisladas y del lado del proveedor — y exactamente qué ve tu aplicación en cada caso.
- Seguridad y el modelo de leases — la explicación honesta de cómo se protegen las claves y los leases, por qué una licencia de un solo puesto no puede ejecutarse en dos máquinas ni siquiera offline, qué significa realmente “a prueba de manipulación” y cómo se renueva y se comporta offline el lease de corta duración.
Operar y administrar
- Referencia rápida del panel — un índice breve del panel web en
/dashboard: cómo iniciar sesión, las vistas Básico / Intermedio / Avanzado y una tabla de tarea → dónde hacerla. - Referencia de la API HTTP — un mapa legible de cada endpoint (Runtime
/v1/*, Admin/admin/*, Platform/platform/*, Auth/auth/*, Plans, Webhooks) con método, ruta y autenticación.
Conceptos clave en un párrafo
Un tenant es un espacio de trabajo de proveedor aislado con su propia clave de firma (RSA; la clave privada se guarda cifrada en reposo y nunca sale del servicio — tu aplicación solo integra la clave pública). Un tenant define productos, cada uno con niveles (número de puestos + plantillas de derechos). Una licencia se emite para un producto/nivel a un licenciatario, con un número de puestos y un vencimiento opcional. Tu aplicación o bien se distribuye con un archivo de licencia offline firmado, o bien realiza activación en línea: hace POST de la clave de licencia + un id de máquina estable a /v1/activate y recibe de vuelta un lease firmado de corta duración vinculado a esa máquina; el SDK verifica el lease contra la clave pública integrada y reactiva antes del vencimiento. Los planes (Free/Starter/Growth/Scale/Enterprise) delimitan las cuotas de un tenant (licencias activas, productos).