Nebula.NET · Funciones
Cada capa de protección, explicada
Nebula.NET combina una pila completa de transformaciones para elevar el coste de aplicar ingeniería inversa a tu código .NET. Agrupadas por lo que hacen — ofuscación, endurecimiento y las herramientas de compilación alrededor — aquí está cada una, por qué importa y dónde aprender más.
El pipeline
Una sola pasada, aplicada a tu salida compilada
Nebula trabaja sobre ensamblados, no sobre código fuente. Cada función de abajo es una etapa o una opción de esta única pasada verificada.
Ofuscación
Ofuscación y transformación de código
El trabajo central: hacer el código compilado ilegible y su lógica irrecuperable. Estas transformaciones atacan nombres, estructura y secretos — y las más duras sacan la lógica del IL por completo.
Renombrado de identificadores
Tipos, métodos, campos y parámetros se renombran a identificadores cortos y sin sentido, de modo que un decompilador muestra a.b(c) en lugar de PricingEngine.CalculateDiscount(order). Los espacios de nombres colapsan y los metadatos que antes documentaban tu diseño desaparecen. Puedes preservar tu API pública (para bibliotecas) mientras renombras todo lo interno, y los nombres referenciados por reflexión y serialización se detectan y conservan automáticamente.
Aplanado del flujo de control
La verdadera victoria frente a los decompiladores. Nebula reescribe cada método como una máquina de estados con despachador — un bucle while(true){ switch(state) } — de modo que la estructura original if/for/try queda genuinamente destruida en lugar de reordenada. Funciona en cualquier forma de método, incluidos grandes bloques try/catch, y el nivel agresivo de Enterprise incluso fragmenta el código lineal. Cada transformación se verifica para ejecutarse de forma idéntica a tu original.
Virtualización de código
La protección más fuerte — una función Enterprise. Tus métodos más sensibles se compilan a un bytecode propio ejecutado por una pequeña máquina virtual embebida, de modo que la lógica ya no existe como IL: un decompilador solo muestra una llamada a la VM. Para recuperar el método, un atacante primero debe aplicar ingeniería inversa a la propia VM. Ideal para comprobaciones de licencia, cálculo de claves y algoritmos propietarios; el runtime publicado es .NET Standard 2.0, así que funciona en cualquier objetivo .NET incluido .NET Framework.
Más información en la documentaciónOfuscación de referencias (llamadas por proxy)
Las llamadas se enrutan a través de métodos proxy inyectados y sin marca, de modo que un decompilador — y el análisis automatizado del grafo de llamadas — ya no pueden ver qué método externo o de la BCL invoca realmente cada punto. Combinado con las capas anteriores, impide que desofuscadores automatizados como de4dot reconstruyan tu programa.
Más información en la documentaciónCifrado de cadenas
Las cadenas literales — mensajes, SQL, URL, claves, el texto que delata tu lógica — se cifran con una clave nueva por compilación y se descifran en tiempo de ejecución mediante una rutina insertada y sin marca. Quien aplique ingeniería inversa buscando una cadena delatora no encontrará nada. Selecciona todas las cadenas, o solo las sensibles.
Más información en la documentaciónCifrado de método completo
Para tus métodos más sensibles, el propio cuerpo IL se cifra y solo se descifra en memoria cuando el método se llama por primera vez — de modo que las instrucciones del método no están presentes en el ensamblado publicado hasta el tiempo de ejecución. El IL se mantiene cifrado en reposo en memoria y se descifra en un búfer efímero que se limpia inmediatamente tras su uso, así que un volcado de memoria no tiene IL en claro persistente que extraer (endurecimiento anti-dump).
Más información en la documentaciónEnmascarado de constantes
Los literales numéricos de tu código a menudo son la lógica misma — un umbral de licencia, un opcode de protocolo, una máscara de bits de funciones, una cabecera mágica. Nebula enmascara las cargas de constantes enteras con una clave XOR por compilación resuelta en tiempo de ejecución, de modo que el valor revelador ya no aparece como un literal plano en un decompilado. Esto es enmascarado ligero, no criptografía — su función es romper la constante llamativa y vencer el escaneo ingenuo de constantes, y se combina con el cifrado de cadenas para cerrar la otra mitad de la fuga de literales.
Más información en la documentaciónEndurecimiento
Anti-análisis y endurecimiento
La ofuscación ralentiza a un lector; el endurecimiento detiene los ataques que evitan la lectura por completo — parchear el binario, adjuntar un depurador o extraer recursos embebidos.
Anti-manipulación
Una comprobación de integridad en tiempo de carga detecta si el ensamblado ha sido modificado (parcheado para saltarse una comprobación de licencia, por ejemplo) y reacciona como tú elijas — lanzar una excepción, salir o llamar a tu propio controlador. Frustra el ataque más común: editar el binario para evadir tu protección.
Más información en la documentaciónAnti-depuración
Detecta un depurador gestionado adjunto (Debugger.IsAttached / Debugger.IsLogging()) al cargar el módulo y reacciona en tus términos, dificultando depurar paso a paso el código protegido. Es una comprobación en tiempo de carga — combínala con el anti-manipulación y la detección de profiler/parcheador de abajo para resistencia al análisis en vivo.
Detección de profiler y parcheadores
Más allá de un depurador, Nebula puede detectar un hook de profiler del CLR (el entorno que establece una herramienta de trazado/instrumentación) y frameworks de parcheo en tiempo de ejecución conocidos — Harmony y MonoMod.RuntimeDetour — la técnica de desvío de métodos que usan los cheats y las evasiones de licencia para reescribir cuerpos de método en memoria, donde la anti-manipulación en disco no puede verlos. Un modo continuo sigue vigilando tras el inicio (vía AppDomain.AssemblyLoad y recomprobaciones en tus puertas de licenciamiento) para que un parcheador adjuntado tarde también se detecte. Reacciona en tus términos; desactivado por defecto para que nunca estorbe tu propio profiling.
Auto-protección de comprobaciones de licencia
¿Usas Keyright (o cualquier SDK de licencias)? Activa esto y Nebula encuentra automáticamente los métodos que llaman a tu SDK de licencias y los dirige a la protección más fuerte que aplica tu edición — incluyéndolos a la fuerza en la virtualización y el aplanado del flujo de control, y sin dejar nunca que se excluyan. El código que impone tu licencia es el código que los atacantes buscan; esto asegura que siempre sea tu código más difícil de leer, sin que nombres un solo método.
Más información en la documentaciónCaducidad / time-bomb
Publica una compilación que deja de funcionar tras una fecha fijada — para betas por tiempo limitado, evaluaciones o versiones embargadas. Un guardián en tiempo de carga reacciona una vez pasada la fecha (lanzar, salir o tu propio controlador). Combínalo con la anti-manipulación para que la comprobación no se pueda eliminar fácilmente.
Más información en la documentaciónTelemetría de manipulación (report-home)
Telemetría integrada para que sepas cuándo una copia protegida está siendo atacada en el campo. Cuando cualquier guardián se dispara — anti-manipulación, anti-depuración, detección de profiler/parcheador o caducidad — Nebula también envía por POST un evento mínimo a tu propio endpoint antes de reaccionar, sin ningún callback que escribir. El envío es acotado y se traga sus propios errores, así que nunca puede bloquear ni colgar la app; solo sale el nombre del evento (ni código fuente, ni código), y va a tu URL, nunca a nosotros.
Más información en la documentaciónEndurecimiento de recursos y metadatos
Los recursos embebidos se pueden cifrar, y los metadatos exclusivos de tiempo de compilación que delatan la intención se eliminan u ocultan — quitando otra capa de la que depende un decompilador.
Más información en la documentaciónMarca de agua por cliente
Incrusta un identificador oculto y único en la compilación de cada cliente. Si un binario protegido se filtra o se crackea, lee de nuevo la marca para rastrearlo hasta el cliente exacto al que se emitió — un disuasorio y una herramienta forense.
Más información en la documentaciónCompilación y operaciones
Compilación, integración y operaciones
Protección que encaja con productos y equipos reales: compilaciones de solución completa, salida firmada, automatización de CI y las herramientas para seguir depurando en producción una vez renombrado tu código.
Firma Authenticode y de nombre seguro
Como la ofuscación reescribe el ensamblado, la firma debe ocurrir después — por eso Nebula lo hace por ti: reaplica tu nombre seguro y firma con Authenticode la salida protegida (con marca de tiempo) como parte del pipeline.
Más información en la documentaciónProtección entre ensamblados
Ofusca todo un producto de una vez. Nebula renombra los miembros públicos de forma coherente en todos tus ensamblados, para que las referencias entre ellos sigan siendo válidas — protección que abarca toda tu base de código, no una DLL a la vez.
Más información en la documentaciónProtección de Blazor WebAssembly
Blazor WASM envía tus ensamblados reales al navegador — el objetivo .NET más expuesto. El comando nebula blazor ofusca una app publicada y repara los hashes de integridad de blazor.boot.json y las copias precomprimidas, para que la app protegida siga cargando. La mayoría de los ofuscadores no pueden hacer esto.
Desofuscación de trazas de pila
Cada compilación produce un mapa de símbolos que solo tú tienes. Pasa una traza de pila de producción renombrada de vuelta por Nebula para traducirla a los nombres originales — de modo que proteger tu código no te cuesta la capacidad de diagnosticar fallos.
Más información en la documentaciónCLI, app de escritorio y CI
Ejecútalo como prefieras: una app de escritorio de apuntar y hacer clic para explorar y seleccionar, una CLI dirigida por configuración para scripts, o integración con MSBuild/CI que protege automáticamente en el servidor de compilación mientras las compilaciones de desarrollo quedan intactas. Sin dependencia de código fuente — Nebula transforma la salida compilada, así que no vive nada específico de Nebula en tus proyectos. La CLI es una dotnet tool multiplataforma, así que también se ejecuta en agentes de compilación Linux y macOS, no solo Windows.
Configuración por atributos
¿Prefieres marcar qué conservar en el código en vez de en un archivo de configuración? Nebula honra el atributo estándar [Obfuscation] en tipos y miembros, y [assembly: ObfuscateAssembly(false)] para proteger una biblioteca preservando su API pública. Los nombres referenciados por reflexión, serialización y Unity se detectan y preservan automáticamente.
Renombrado coherente entre versiones
Siembra una compilación a partir del mapa de símbolos de la versión anterior y los miembros sin cambios conservan sus nombres ofuscados previos. Esencial cuando los nombres renombrados forman parte de un contrato que debe sobrevivir a una actualización — superficies de plugin, datos serializados que aún deben deserializarse, o parches contra una compilación anterior.
Más información en la documentaciónInforme de protección por compilación
Cada ejecución emite un informe de exactamente qué se renombró, aplanó y cifró — recuentos, ratios, la superficie pública residual y el MVID de salida — escrito en un esquema JSON estable y versionado que puedes archivar como artefacto de compilación y comparar entre compilaciones. Disponible en todas las ediciones; Pro y Enterprise añaden detalle por tipo. Actívalo en la configuración o con --report.
Anotaciones de protección en el código
Más allá del atributo estándar [Obfuscation], el paquete opcional Nebula.Annotations te permite dirigir la protección desde el propio código: [Keep] y [Exclude] para excluir miembros, [Rename(false)] para fijar un nombre, y [Protect(Virtualize)], [Protect(ControlFlow)] y [EncryptStrings] para forzar la protección más fuerte exactamente sobre los miembros que lo necesitan. Los atributos se eliminan de la salida protegida, así que nunca se publican.
Verificación de compilación
Una compilación protegida que silenciosamente volvió a quedar sin protección es el fallo silencioso que muerde en CI. nebula verify inspecciona un ensamblado de salida y confirma que las transformaciones que pediste realmente se aplicaron — renombrado, cifrado de cadenas, flujo de control, virtualización — y falla la compilación (con un código de salida dedicado) si no fue así. Añádelo después de tu paso de protección para una puerta estricta.
Doctor de la lista de conservación
Las reglas de conservación demasiado amplias son la razón más común de que el código «ofuscado» siga siendo legible — un comodín que excluye silenciosamente la mitad de tu ensamblado. nebula doctor audita tus exclusiones y tu lista de conservación, explica por qué se conserva cada miembro y señala las reglas que revelan mucho más de lo que pretendías, para que puedas ajustarlas antes de publicar.
Servidor MCP y automatización con agentes
Nebula habla el Model Context Protocol: nebula mcp expone la protección, la verificación y el retrace como herramientas que un asistente de programación con IA puede llamar directamente, de modo que un agente puede proteger una compilación, comprobar que funcionó y traducir una traza de pila renombrada sin que salgas de tu editor. JSON-RPC estándar sobre stdio — conéctalo a cualquier cliente compatible con MCP.
Compatibilidad
Todos los lenguajes, frameworks y modelos de app
Una herramienta para toda la plataforma — C#, F# y VB.NET; desde las apps de .NET Framework que llevas años publicando hasta el runtime multiplataforma más reciente, el WebAssembly alojado en el navegador, el móvil MAUI/Xamarin y el código de juego Unity (Mono). El runtime de virtualización apunta a .NET Standard 2.0, así que el código protegido carga en todas partes. Para pipelines AOT e IL2CPP, Nebula protege el IL gestionado antes del paso ahead-of-time.
La app de escritorio y el instalador son de Windows; la CLI nebula es una dotnet tool multiplataforma que también se ejecuta en agentes de compilación Linux y macOS. Compara Free, Pro y Enterprise →
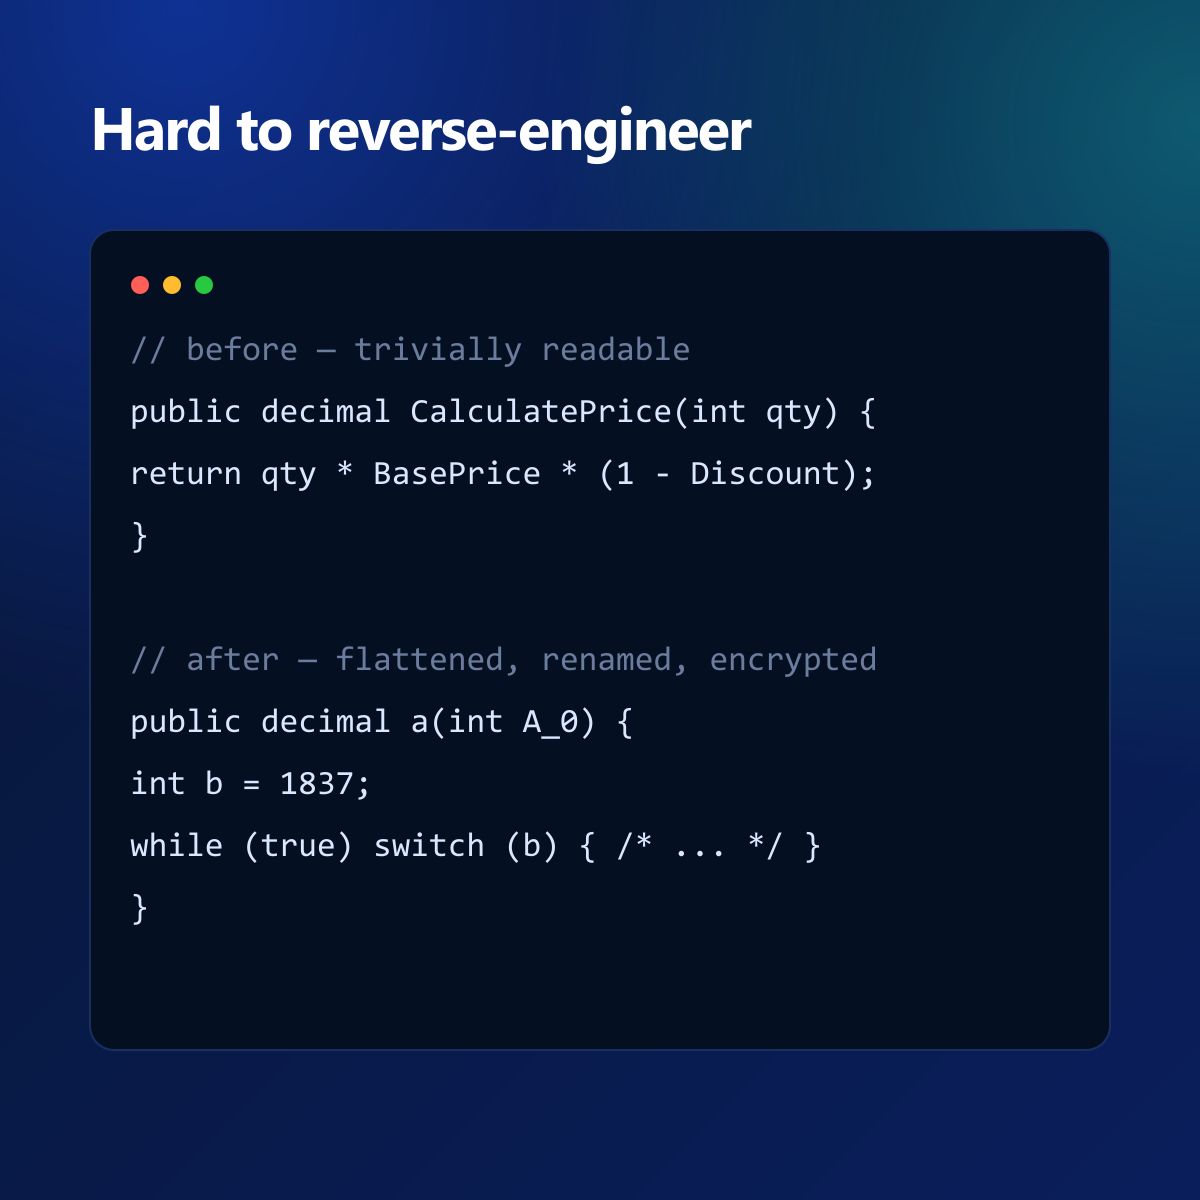
Antes y después: el C# legible se convierte en código aplanado, renombrado y cifrado.
Prueba cada función gratis
La edición Free incluye el conjunto completo de herramientas (con límites ligeros). Desbloquéalo todo con una licencia.
¿En Linux, macOS o CI? Instala la herramienta multiplataforma: dotnet tool install -g Delta1Labs.Nebula.Tool — consulta Linux, macOS y CI.